Van perimeter tot rack, één architectuur
Fysieke beveiligingsarchitectuur voor Europese datacenters
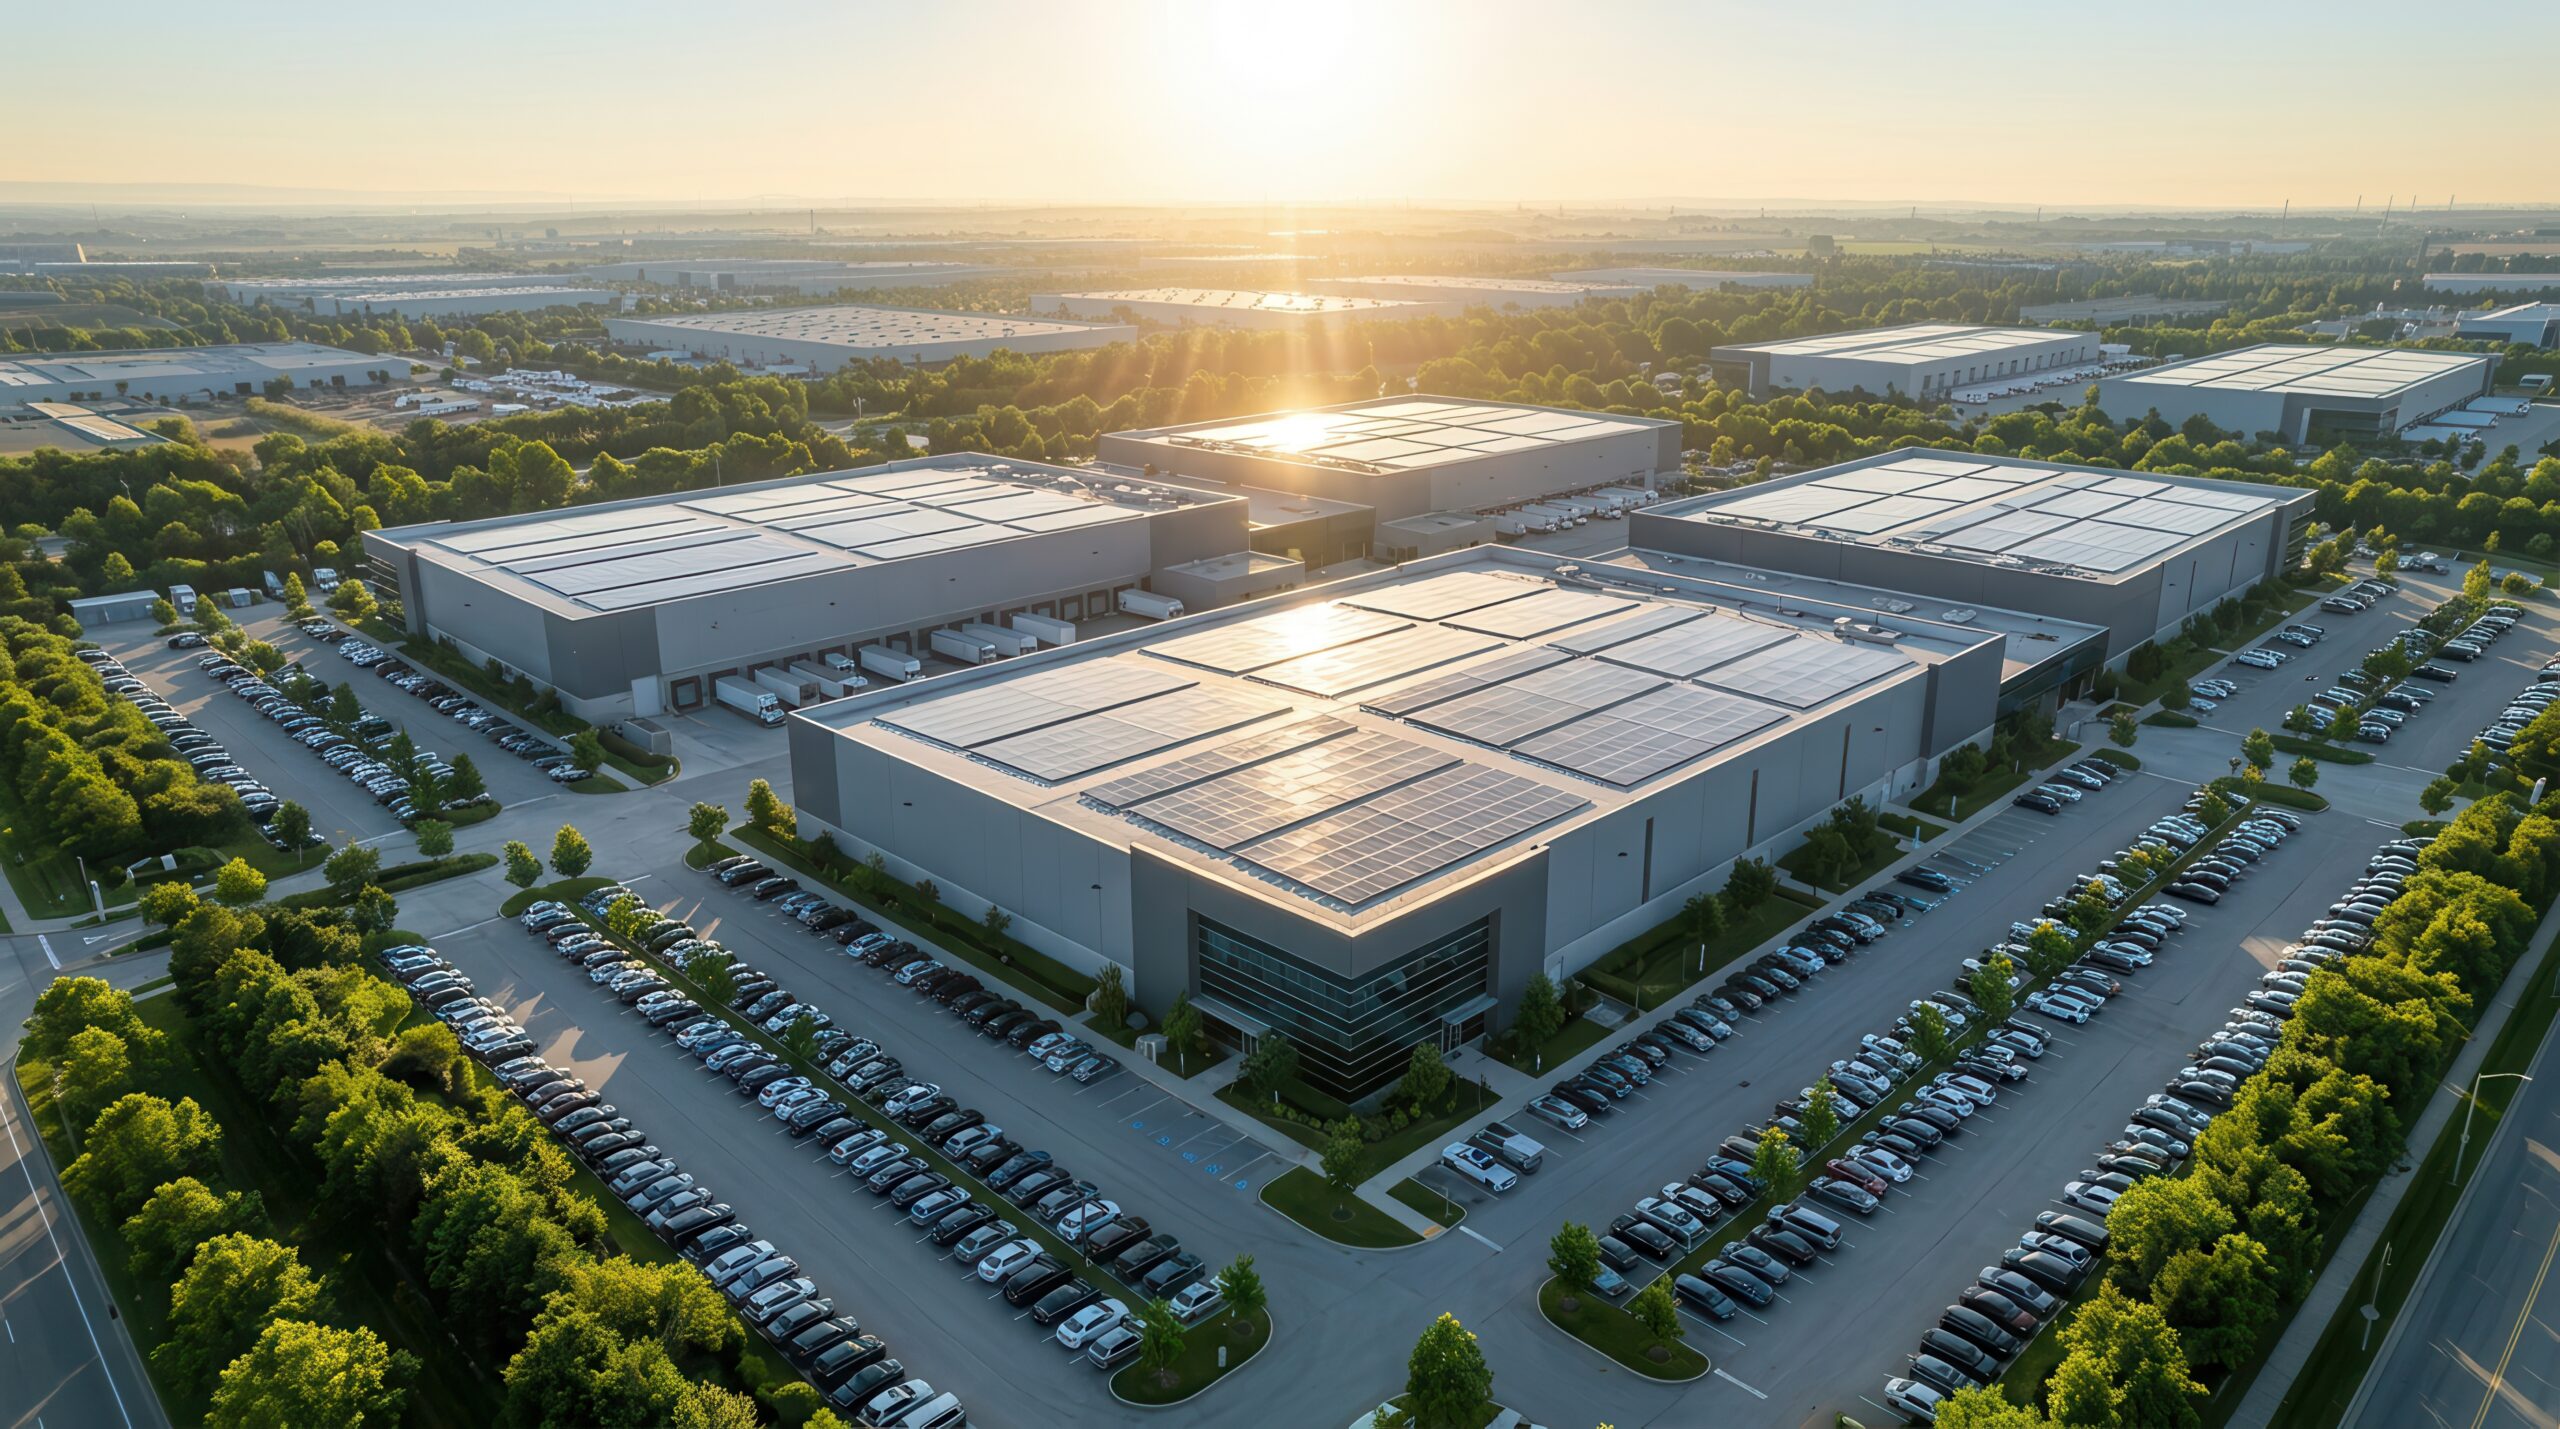
Een datacenter draagt meer risico per vierkante meter dan bijna elk ander type locatie. Diefstal van hardware, insider-toegang tot waardevolle systemen, cross-tenant blootstelling in colocatiekooien, tailgating door beveiligde zones en verkenning van de perimeter: dit zijn dagelijkse operationele realiteiten, geen uitzonderingen. Primion beveiligt je locatie over zes beveiligingslagen, van de buitenste perimeter tot aan het individuele rack, met één geconvergeerde beveiligingsarchitectuur die specifiek is gebouwd voor datacenters.
4.5
miljoen is de gemiddelde kostprijs van een datalek.
60%
van de incidenten kent een interne component
Een complete fysieke beveiligingsarchitectuur, gebouwd voor datacenters
Fysieke beveiliging in een datacenter werkt alleen als samenhangend systeem. Primion brengt toegangscontrole, video, inbraakdetectie, bezoekersbeheer, omgevingsmonitoring en event management samen in één geïntegreerd beveiligingssysteem. Elke gebeurtenis wordt vastgelegd, elk audittrail blijft compleet, en het systeem blijft werken, ook wanneer de verbinding met het kernnetwerk wegvalt.
Perimeter- en naderingsdetectie
Beveiliging begint voordat iemand het gebouw bereikt. Zone 1 combineert radar, LiDAR en akoestische sensoren om hekinterferentie te detecteren, aangevuld met thermische beeldvorming. Dronedetectieradar en RF-scanning identificeren onbemande luchtvaartuigen, terwijl optische tracking de activiteit over de volledige perimeter volgt.
Elke detectiegebeurtenis wordt automatisch getrieerd op prioriteit, met videoverificatie en continue auditlogging vanaf de eerste detectie tot en met de afhandeling.
Voertuigtoegang en poortcontrole
Zone 2 controleert elk voertuig bij de toegang tot de locatie. Kentekenherkenning identificeert naderende voertuigen, inductielussen bevestigen de aanwezigheid in de poortstrook, en een scan van de onderkant van het voertuig en videointercomverificatie vinden plaats voordat een slagboom opent. Antiraambarrières en gemotoriseerde poorten stoppen gedwongen toegang.
Toegangsbeslissingen worden lokaal bij de poort genomen, zodat de operatie doorgaat, zelfs als de verbinding met het kernsysteem wegvalt. Detecteren, identificeren, controleren, loggen: één vaste volgorde, zonder overgeslagen stap.
Gebouwtoegang en de beveiligde lobby
Zone 3 is waar toegangscontrole fysiek wordt. Mantraps dwingen een tweedeurenscheiding af, zodat er maar één persoon per cyclus doorgaat, waardoor tailgating fysiek onmogelijk wordt in plaats van alleen beleidsmatig verboden. Speedgates met tailgatingdetectie handelen de ingangen met hoger verkeer af, en beveiligde lezers ondersteunen RFID, mobiele credentials, pincode en biometrie.
High-securitydeuren zijn fail-secure. Elke vluchtroute is fail-safe, zonder uitzondering, omdat het beschermen van mensenlevens altijd voorrang heeft op toegangscontrole.
Technische ruimtes en serverzalen
Zone 4 omvat serverzalen en technische ruimtes, waar toegang draait op rolgebaseerde rechten, tijdsloten en aanwezigheidslogica die lokaal bij de deur wordt afgedwongen. Een technicus die geautoriseerd is voor de ene zaal, is niet automatisch geautoriseerd voor een andere.
Toegangscontrole, inbraakdetectie en video werken als drie onafhankelijke lagen waarvan het audittrail wordt gecorreleerd, zodat elke gebeurtenis in de technische ruimte traceerbaar is, van het eerste alarm tot de afhandeling.
Colocatiekooien en klantscheiding
In een colocatieomgeving maakt zone 5 van beveiliging net zo goed een contractuele verplichting als een fysieke. Elke huurder krijgt een fysiek geïsoleerde kooi zonder ruimtelijke overlap, gescheiden cameraweergaves, en toegangsrechten en auditlogs die per klant onafhankelijk zijn geconfigureerd. Geen enkele huurder ziet de gegevens van een andere huurder.
Een optioneel vierogenprincipe voegt een tweede goedkeuringsstap toe voor kritieke kooitoegang, en SLA-bewijsrapporten worden automatisch gegenereerd, klaar voor compliance-audits en due diligence van je klanten.
Racktoegang en chain of custody
Zone 6 is het punt van maximale controle. Elke racktoegang doorloopt een geschiktheids- en tijdvenstercontrole, een optionele vierogenfreigave, gecontroleerde slotopening, gebeurtenislogging, automatische videokoppeling en een afsluitrapport. Offline rackloten houden een volledig lokaal auditrecord bij en synchroniseren zodra de connectiviteit terugkeert.
Noodtoegang is tijdgebonden en volledig gelogd. Op rackniveau is geen ongelogde toegang mogelijk, en elke toegang draagt een volledige chain of custody, van aanvraag tot afsluiting.
Gebouwd voor hoe datacenteroperators echt werken
Dezelfde dreigingen zien er anders uit, afhankelijk van of je een enkele enterprise-locatie exploiteert, een multi-tenant colocatiecampus, een hyperscale-estate over meerdere landen, of een locatie onder KRITIS-regelgeving. Primion laat dit alles draaien op één geconvergeerd systeem.
Colocatie-operators
Je beveiligingsarchitectuur maakt ook deel uit van je commerciële propositie. Huurders die voor jouw locatie kiezen, willen bewijs dat hun kooi fysiek geïsoleerd is, dat hun toegangslogs privé blijven, en dat jouw beveiligingsniveau hun eigen compliance-verplichtingen ondersteunt. Je krijgt toegangsconfiguratie per huurder, fysiek gescheiden zones, klantspecifieke rapporten en cameraweergaves, en automatisch SLA-bewijs, zodat je beveiligingsdocumentatie onderdeel wordt van wat je verkoopt, niet alleen een interne controle.
Enterprise-datacenteroperators
Single-site- en campuslocaties hebben strikte controle nodig over toegang van aannemers en bezoekers, zonder daarvoor een groot intern beveiligingsteam op te bouwen. De levenscyclus van aannemers verloopt automatisch, van vooraanmelding tot deactivering, met zone-specifieke, tijdgebonden rechten die zonder handmatige tussenkomst verlopen. Bezoekersworkflows omvatten sponsorgoedkeuring, identiteitsverificatie en escorteregels per zone, met een kwartaallijkse hercertificering van toegang die vanzelf loopt. Geen achterblijvende credentials, en volledige traceerbaarheid bij elk bezoek.
Hyperscale- en multi-site-operators
Op hyperscale-niveau moet de architectuur op elke locatie identiek werken, zonder aparte configuraties. Je gebruikt dezelfde API’s, dezelfde operationele procedures en dezelfde auditstructuur, of je nu 100 of meer dan 10.000 rackloten beheert. Elke locatie blijft onafhankelijk functioneren bij netwerkonderbrekingen, met gebeurtenissen die lokaal worden gebufferd en gesynchroniseerd bij herverbinding, terwijl multi-site-overzicht centraal wordt samengebracht, zodat je operationele team overzicht houdt over het hele estate zonder locatie-voor-locatie afstemming.
Operators onder NIS2 en EN 50600
Europese datacenteroperators krijgen te maken met een regelgevend geheel dat wereldwijde leveranciers zelden nauwkeurig in kaart brengen. NIS2 vereist technische beschermingsmaatregelen en incidentmelding voor essentiële entiteiten. ISO 27001 vereist gedocumenteerde toegangscontrole en risicobehandeling. EN 50600 definieert zones, redundantie en beveiligingsklassen voor het ontwerp en de exploitatie van datacenters. Primion ondersteunt dit alles binnen één systeem, en genereert compliance-documentatie rechtstreeks vanuit de dagelijkse operatie, zodat het bewijs altijd actueel is.
Mogelijkheden gebouwd voor de eisen van datacenterbeveiliging
Fysieke beveiliging die elke laag beschermt, van de perimeter van de locatie tot aan het individuele rack.
- Zesledige architectuur, van perimeter tot rack: toegangscontrole, detectie en video geconfigureerd voor zes afzonderlijke zones, elk met een eigen logica en audittrail. Controle-dichtheid en verificatie-eisen nemen toe met de kritikaliteit.
- Edge-resiliënte toegangscontrole: lokale controllers behouden de volledige beslissingslogica tijdens netwerkuitval. Elke deur en elk rackslot blijft werken zonder centrale verbinding, met gebeurtenissen die lokaal worden gebufferd en gesynchroniseerd bij herverbinding.
- Colocatie-multi-tenancy vanaf het ontwerp: fysieke isolatie per huurder, onafhankelijke toegangsrechten, gescheiden cameraweergaves, klantspecifieke auditlogs, en automatisch SLA-bewijs. Structurele scheiding, niet alleen beleid.
- Traceerbaarheid op rackniveau: volledige chain of custody tot aan het individuele rack: geschiktheidscontrole, tijdvenster, optionele vierogenfreigave, gebeurtenislogging, videokoppeling en afsluitrapport. Standaard fail-secure.
- Levenscyclusbeheer van bezoekers en aannemers: vooraanmelding, sponsorgoedkeuring, identiteitsverificatie, tijdelijke zonegebonden toegang, en automatische deactivering bij verval. Blacklistcontroles en huurderscheiding ingebouwd.
- Dronedetectie en documentatie: radar, RF-scanning, akoestische sensoren en thermische beeldvorming detecteren en classificeren onbemande luchtvaartuigen en lokaliseren hun bestuurders. Bevindingen worden gelogd met een volledige chain of custody voor overdracht aan de autoriteiten. Tegenmaatregelen blijven bij de autoriteiten; Primion detecteert, documenteert en escaleert.
- NIS2-, ISO 27001- en EN 50600-compliance: compliance-documentatie wordt rechtstreeks vanuit de operatie gegenereerd, met manipulatiebestendige audittrails, gebeurtenislogs en goedkeuringsrecords die op aanvraag beschikbaar zijn, in plaats van vlak voor een audit te worden samengesteld.
- Schaalbaar van enterprise tot hyperscale: van 100 tot meer dan 10.000 rackloten, over enterprise-, colocatie- en hyperscaleniveaus. Zelfde platform, zelfde API’s, zelfde operatie op elke schaal.
- Integration-first implementatie: koppelt met bestaande video-, alarm-, sleutelkast- en intercomsystemen, en met SIEM- en SOC-tools via gedocumenteerde API’s. Je bestaande investering blijft beschermd, met compliance- en auditcapaciteit erbovenop.
Veelgestelde vragen
Hoe ondersteunt Primions datacenteroplossing NIS2-compliance?
NIS2, ISO 27001, EN 50600 en de AVG zijn in de architectuur zelf verankerd, niet achteraf toegevoegd. Dat omvat gedocumenteerde processen, least-privilege toegangsmodellen, manipulatiebestendige logging, traceerbare bezoekers- en incidentworkflows, en gestructureerde rapportages. Wanneer een auditor bewijs van fysieke toegangscontrole vraagt, exporteren operators dat uit één bron, in plaats van het te reconstrueren uit losse PACS-, video-, alarm- en bezoekerssystemen.
Hoelang duurt het om een NIS2-auditrapport te produceren?
Toegangs-, bezoekers- en incidentgebeurtenissen worden continu gelogd in manipulatiebestendige, NTP-gesynchroniseerde, onveranderlijke records. Gestandaardiseerde exports zijn filterbaar op persoon, zone en periode, met hashchecksums voor een chain of custody die autoriteiten en rechtbanken als bewijs accepteren. Een specifieke vraag zoals “wie bevond zich tussen 14:00 en 18:00 uur op 14 maart in kooi 7” levert binnen 60 seconden een geverifieerd antwoord op. Auditvoorbereiding verschuift zo van dagen of weken handmatige reconstructie tussen losse systemen naar een export op aanvraag vanuit één bewijsbron.
Zit je hiermee vast aan één leverancier voor de fysieke beveiliging van je datacenter?
Nee. De architectuur gebruikt gestandaardiseerde interfaces, waaronder OSDP voor toegangshardware, ONVIF voor video, MQTT voor sensor- en IoT-gebeurtenissen, en REST API’s voor identiteit en systeemintegratie. Waar standaardinterfaces bestaan, wordt integratie met bestaande systemen ondersteund. Wat geconsolideerd blijft, is de verantwoordelijkheid: één verantwoordelijke eigenaar voor het beveiligingsresultaat, niet één proprietary protocolstack. Vendor lock-in ontstaat door systemen die geen gegevens kunnen uitwisselen, niet door een geconvergeerde architectuur die dat wel kan.
Hoe voorkomt Primion tailgating in een datacenteromgeving?
Gebouwtoegang in zone 3 gebruikt mantrap- en personeelssluissystemen die een tweedeurenscheiding afdwingen, zodat er maar één persoon per cyclus doorgaat. Dat maakt tailgating fysiek onmogelijk op het primaire toegangspunt. Speedgates met bidirectionele tailgatingdetectiesensoren worden ingezet bij ingangen met hoger verkeer. Anti-passback-logica in prime WebAccess voorkomt hergebruik van credentials. CCTV in de lobby zorgt voor realtime alarmverificatie en forensische documentatie van elke toegang.
Kunnen we met de oplossing van Primion ons bestaande PACS behouden?
Ja, in brownfield-omgevingen. Met Primion kunnen bestaande fysieke toegangscontrolesystemen worden aangesloten waar standaardinterfaces beschikbaar zijn, en het uitrolproces loopt naast wat al geïnstalleerd is. Bij nieuwbouw vermindert een geconvergeerde architectuur complexiteit en auditinspanning vanaf dag één. Het juiste pad hangt af van het locatieprofiel, niet van een verplichte migratie.
Wat gebeurt er met ons bestaande PSIM of onze controlekamer?
Bestaande PSIM-platforms en controlekamers blijven gewoon werken. De architectuur levert gestructureerde gebeurtenissen en statusinformatie voor correlatie en escalatie, zonder dat een werkend PSIM vervangen hoeft te worden. Wanneer operators de controlekamer liever consolideren, wordt dat pad ook ondersteund. In beide gevallen blijft de toegangscontrolelaag leidend over wie waar toegang heeft, en blijft het PSIM het operationele overzicht.
Hoe integreert fysieke toegangscontrole met corporate IAM, SIEM en het brandmeldsysteem (FAS)?
Fysieke toegangsgebeurtenissen stromen als volwaardige databron door naar de identiteit en security operations van je organisatie. IAM-integraties blijven leidend voor de levenscyclus van gebruikers, waarbij provisioning en intrekking via gedocumenteerde API’s naar het PACS stromen. Gestructureerde gebeurtenisstromen lopen via syslog. De netwerkarchitectuur gebruikt standaard TCP/IP, zonder dat een proprietary overlay nodig is. Gebouwbeheersystemen (BMS) blijven gescheiden. Waar nuttig, kunnen fysieke toegangsgebeurtenissen via gedocumenteerde API’s aan het BMS worden blootgesteld, maar de architectuur neemt de logica van gebouwautomatisering niet over, en fase 1 gaat doorgaans live zonder een bestaand brandmeldsysteem (FAS) te verstoren.
Hoe blijft toegangscontrole operationeel tijdens een netwerkstoring?
Toegangsbeslissingen blijven lokaal functioneel op controllerniveau, wanneer de centrale server of de LAN/WAN-verbinding niet beschikbaar is. Fail-safe- en fail-securelogica wordt per zone vastgelegd: vluchtroutes zijn altijd fail-safe voor de veiligheid van mensen, terwijl racks, kooien en high-securityzones standaard fail-secure blijven bij een storing. Edge-controllers bufferen gebeurtenissen lokaal en synchroniseren met het centrale platform bij herverbinding, wat essentieel is voor operaties, waar toegang niet mag afhangen van een externe netwerkverbinding.
Laten we de mogelijkheden bespreken
Datacenterbeveiliging heeft zijn eigen eisen: zonearchitectuur, multi-tenant-scheiding, wettelijke compliance en edge-resilience. Vertel ons waar je aan werkt, en we helpen je de juiste aanpak uit te stippelen.