Du périmètre à la baie, une seule architecture
Architecture de sécurité physique pour les centres de données européens
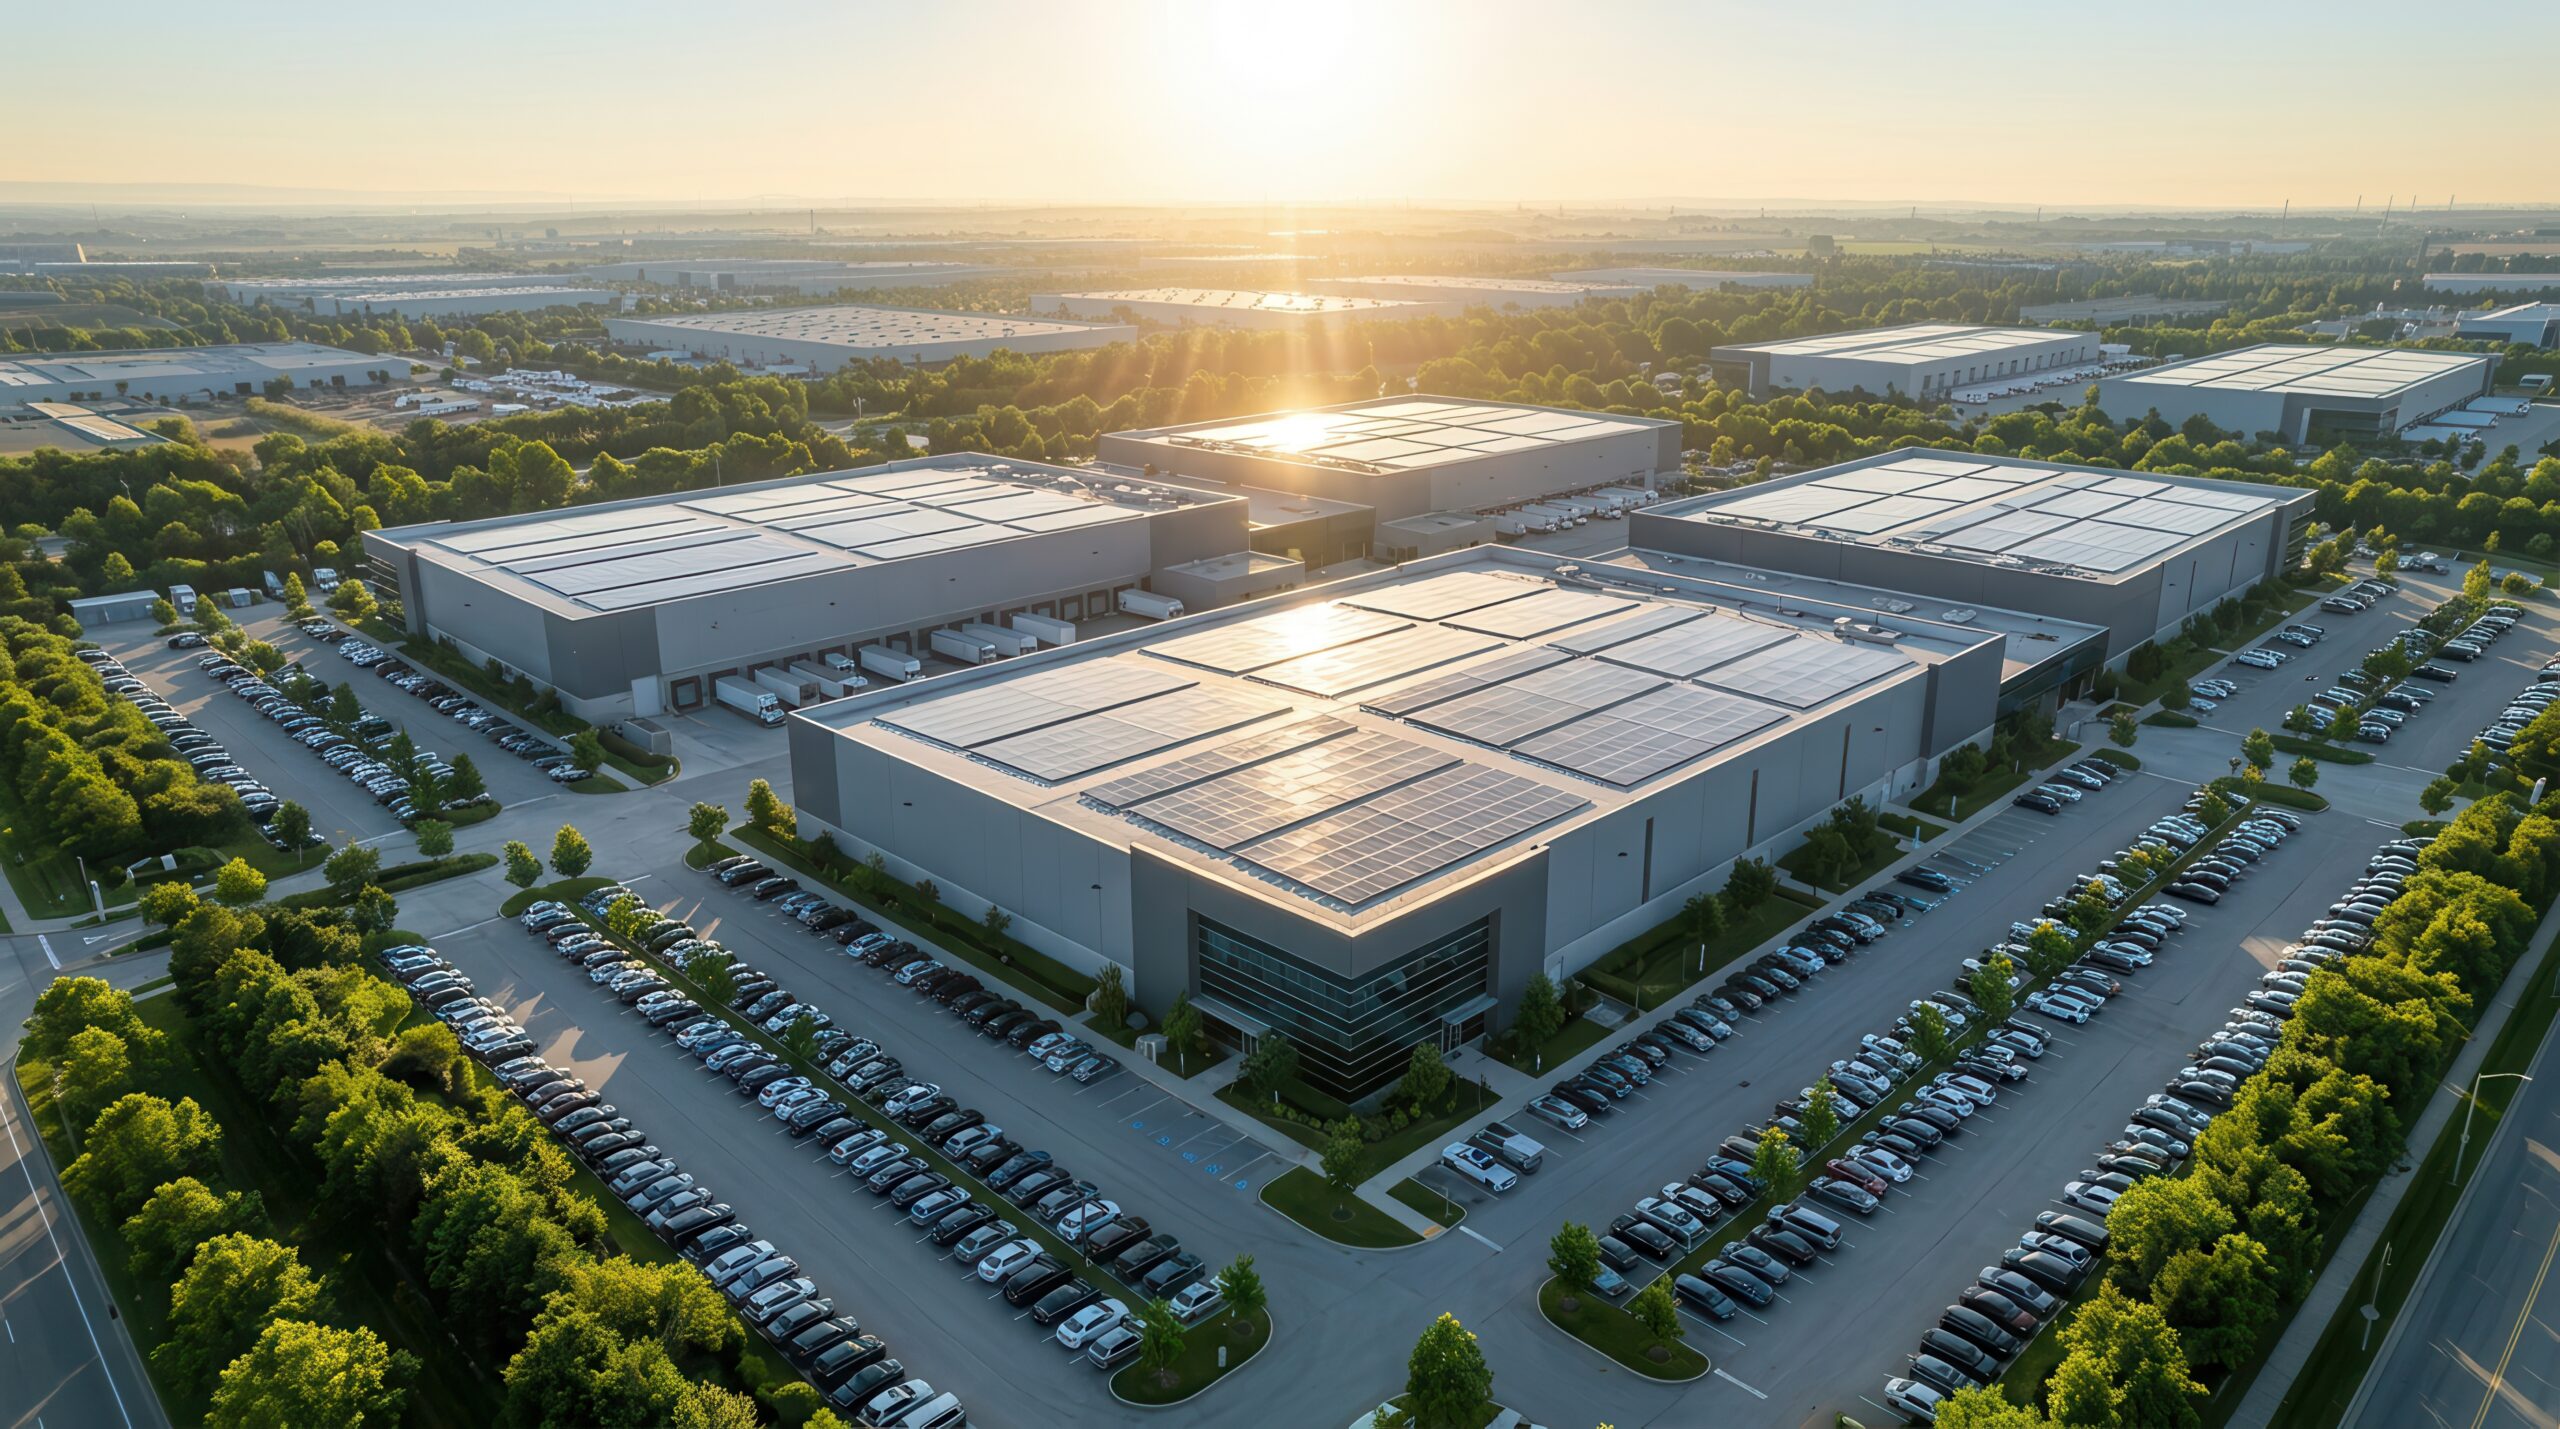
Un centre de données concentre plus de risques au mètre carré que presque tout autre type de site. Vol de matériel, accès non autorisé à des systèmes à forte valeur par des personnes internes, exposition croisée entre locataires dans les cages de colocation, talonnage à travers des zones sécurisées et reconnaissance du périmètre : ce sont des réalités opérationnelles quotidiennes, pas des cas isolés. Primion sécurise votre site sur six niveaux de sécurité, du périmètre extérieur jusqu’à la baie individuelle, avec une architecture de sécurité convergée conçue spécifiquement pour les centres de données.
4.5
millions, c’est le coût moyen d’une violation de données
60%
des incidents comportent une composante interne
Une architecture de sécurité physique complète, conçue pour les centres de données
La sécurité physique d’un centre de données ne fonctionne que comme un système intégré. Primion réunit contrôle d’accès, vidéo, détection d’intrusion, gestion des visiteurs, surveillance environnementale et gestion des événements au sein d’un seul système de sécurité intégré. Chaque événement est enregistré, chaque piste d’audit reste complète, et le système continue de fonctionner même lorsque la connexion au réseau central est coupée.
Détection du périmètre et des approches
La sécurité commence avant même que quiconque n’atteigne le bâtiment. La zone 1 combine radar, LiDAR et capteurs acoustiques pour détecter toute interférence sur la clôture, complétés par une imagerie thermique. Un radar de détection de drones et un balayage RF identifient les aéronefs sans pilote, tandis qu’un suivi optique couvre l’activité sur l’ensemble du périmètre.
Chaque événement de détection est trié automatiquement par priorité, avec vérification vidéo et journalisation d’audit continue, de la première détection jusqu’à la résolution.
Accès véhicules et contrôle des portails
La zone 2 contrôle chaque véhicule à l’entrée du site. La reconnaissance de plaques d’immatriculation identifie les véhicules qui approchent, des boucles à induction confirment leur présence dans la voie du portail, et un scan sous véhicule ainsi qu’une vérification par interphone vidéo s’effectuent avant toute ouverture de barrière. Des barrières anti-bélier et des portails motorisés arrêtent les tentatives d’intrusion par la force.
Les décisions d’accès sont prises localement, au niveau du portail, afin que les opérations se poursuivent même en cas de coupure avec le système central. Détecter, identifier, contrôler, journaliser : une séquence fixe, sans aucune étape ignorée.
Accès au bâtiment et sas de sécurité
La zone 3 est celle où le contrôle d’accès devient physique. Les sas imposent une séparation à deux portes, ne laissant passer qu’une seule personne par cycle, ce qui rend le talonnage physiquement impossible, et non plus seulement interdit par une politique interne. Des portiques rapides équipés de détection de talonnage gèrent les entrées à fort trafic, et les lecteurs sécurisés prennent en charge RFID, identifiants mobiles, code PIN et biométrie.
Les portes à haute sécurité restent verrouillées par défaut en cas de défaillance. Chaque issue de secours reste déverrouillée par défaut, sans exception, car la protection des personnes prime toujours sur le contrôle d’accès.
Zones techniques et salles serveurs
La zone 4 couvre les salles serveurs et les locaux techniques, où l’accès repose sur des droits liés au rôle, des créneaux horaires et une logique de présence appliquée localement au niveau de la porte. Un technicien autorisé pour une salle n’est pas automatiquement autorisé pour une autre.
Contrôle d’accès, détection d’intrusion et vidéo fonctionnent comme trois couches indépendantes dont les pistes d’audit sont corrélées, de sorte que chaque événement en zone technique reste traçable, de la première alarme jusqu’à sa résolution.
Cages de colocation et séparation des clients
Dans un environnement de colocation, la zone 5 fait de la sécurité une obligation autant contractuelle que physique. Chaque locataire dispose d’une cage physiquement isolée, sans chevauchement d’espace, de vues caméra séparées, ainsi que de droits d’accès et de journaux d’audit configurés indépendamment par client. Aucun locataire ne voit les données d’un autre.
Un principe des quatre yeux, en option, ajoute une seconde étape de validation pour les accès critiques aux cages, et des rapports de preuves SLA sont générés automatiquement, prêts pour les audits de conformité et les vérifications préalables de vos clients.
Accès aux baies et chaîne de traçabilité
La zone 6 est le point de contrôle maximal. Chaque accès à une baie passe par une vérification d’éligibilité et de créneau horaire, une validation en option selon le principe des quatre yeux, une ouverture contrôlée de la serrure, une journalisation de l’événement, une association vidéo automatique et un rapport de clôture. Les serrures de baie hors ligne conservent un journal d’audit local complet et se synchronisent dès le retour de la connectivité.
L’accès d’urgence est limité dans le temps et intégralement journalisé. Aucun accès non journalisé n’est possible au niveau de la baie, et chaque accès porte une chaîne de traçabilité complète, de la demande jusqu’à la clôture.
Conçu pour la façon dont les exploitants de centres de données travaillent réellement
Les mêmes menaces se présentent différemment selon que vous exploitez un site d’entreprise unique, un campus de colocation multi-locataires, un parc hyperscale réparti sur plusieurs pays, ou un site soumis à la réglementation KRITIS. Primion fait fonctionner l’ensemble de ces configurations sur un seul système convergé.
Exploitants de colocation
Votre architecture de sécurité fait aussi partie de votre proposition commerciale. Les locataires qui choisissent votre site veulent la preuve que leur cage est physiquement isolée, que leurs journaux d’accès restent privés, et que votre dispositif de sécurité soutient leurs propres obligations de conformité. Vous disposez d’une configuration d’accès par locataire, de zones physiquement séparées, de rapports et de vues caméra spécifiques à chaque client, ainsi que de preuves SLA automatiques : votre documentation de sécurité devient alors un argument commercial, et non plus un simple contrôle interne.
Exploitants de centres de données d’entreprise
Les sites mono-site et les campus ont besoin d’un contrôle strict des accès prestataires et visiteurs, sans avoir à constituer une grande équipe de sécurité interne pour le gérer. Le cycle de vie des prestataires se déroule automatiquement, de la pré-inscription jusqu’à la désactivation, avec des droits limités par zone et par durée qui expirent sans intervention manuelle. Les parcours visiteurs couvrent l’approbation par un référent, la vérification d’identité et les règles d’escorte par zone, avec une recertification trimestrielle des accès qui s’exécute d’elle-même. Aucun identifiant qui traîne, et une traçabilité complète pour chaque visite.
Exploitants hyperscale et multi-sites
À l’échelle hyperscale, l’architecture doit fonctionner de façon identique sur chaque site, sans configurations séparées. Vous utilisez les mêmes API, les mêmes procédures opérationnelles et la même structure d’audit, que vous gériez 100 ou plus de 10 000 serrures de baies. Chaque site continue de fonctionner de façon autonome en cas d’interruption réseau, avec des événements mis en mémoire tampon localement et synchronisés à la reconnexion, tandis que la visibilité multi-sites est consolidée de façon centrale, pour que votre équipe d’exploitation garde une vue d’ensemble sur le parc sans réconciliation site par site.
Exploitants soumis à NIS2 et EN 50600
Les exploitants européens de centres de données font face à un ensemble réglementaire que les fournisseurs mondiaux cartographient rarement avec précision. NIS2 impose des mesures de protection techniques et un signalement des incidents pour les entités essentielles. L’ISO 27001 impose un contrôle d’accès documenté et un traitement des risques. L’EN 50600 définit les zones, la redondance et les classes de sécurité pour la conception et l’exploitation des centres de données. Primion prend en charge l’ensemble au sein d’un seul système, en générant la documentation de conformité directement à partir de l’exploitation quotidienne, pour que les preuves restent toujours à jour.
Découvrez comment la sécurité convergente renforce votre organisation !
Découvrez comment les systèmes de sécurité intégrés vous aident à éliminer les angles morts, améliorer les délais d’intervention et garder une longueur d’avance sur les menaces en constante évolution.
Des capacités conçues pour les exigences de la sécurité des centres de données
Une sécurité physique qui protège chaque niveau, de la limite du site jusqu’à la baie individuelle.
- Architecture à six zones, du périmètre à la baie : contrôle d’accès, détection et vidéo configurés pour six zones distinctes, chacune avec sa propre logique et sa propre piste d’audit. La densité de contrôle et les exigences de vérification augmentent avec la criticité.
- Contrôle d’accès résilient en périphérie : les contrôleurs locaux conservent l’intégralité de la logique de décision pendant les coupures réseau. Chaque porte et chaque serrure de baie continue de fonctionner sans connexion centrale, avec des événements mis en mémoire tampon localement et synchronisés à la reconnexion.
- Multi-location en colocation, pensée dès la conception : isolation physique par locataire, droits d’accès indépendants, vues caméra séparées, journaux d’audit spécifiques à chaque client, et preuves SLA automatiques. Une séparation structurelle, pas seulement une politique.
- Traçabilité au niveau de la baie : chaîne de traçabilité complète jusqu’à la baie individuelle : vérification d’éligibilité, créneau horaire, validation en option selon le principe des quatre yeux, journalisation des événements, association vidéo et rapport de clôture. Verrouillage par défaut en cas de défaillance.
- Gestion du cycle de vie des visiteurs et prestataires : pré-inscription, approbation par un référent, vérification d’identité, accès temporaire limité par zone, et désactivation automatique à l’expiration. Vérifications sur liste noire et séparation des locataires intégrées.
- Détection et documentation des drones : radar, balayage RF, capteurs acoustiques et imagerie thermique détectent et classifient les aéronefs sans pilote et localisent leurs opérateurs. Les constats sont journalisés avec une chaîne de traçabilité complète pour transmission aux autorités. Les contre-mesures restent du ressort des autorités ; Primion détecte, documente et signale.
- Conformité NIS2, ISO 27001 et EN 50600 : la documentation de conformité est générée directement à partir de l’exploitation, avec des pistes d’audit inviolables, des journaux d’événements et des enregistrements d’approbation disponibles à la demande, sans avoir à les reconstituer avant un audit.
- Évolutif, de l’entreprise à l’hyperscale : de 100 à plus de 10 000 serrures de baies, sur les niveaux entreprise, colocation et hyperscale. Même plateforme, mêmes API, même exploitation à chaque échelle.
- Déploiement pensé pour l’intégration : connexion aux systèmes vidéo, d’alarme, d’armoires à clés et d’interphonie existants, ainsi qu’aux outils SIEM et SOC via des API documentées. Vos investissements existants restent protégés, avec une capacité de conformité et d’audit ajoutée par-dessus.
Questions fréquentes
Comment la solution Data Centre de Primion soutient-elle la conformité NIS2 ?
NIS2, ISO 27001, EN 50600 et le RGPD sont intégrés directement dans l’architecture, et non ajoutés après coup. Cette intégration couvre des processus documentés, des modèles d’accès au moindre privilège, une journalisation inviolable, des parcours visiteurs et incidents traçables, ainsi que des rapports structurés. Lorsqu’un auditeur demande des preuves de contrôle d’accès physique, les exploitants les exportent depuis une source unique, plutôt que de les reconstituer à partir de systèmes PACS, vidéo, alarme et visiteurs séparés.
Combien de temps faut-il pour produire un rapport d’audit NIS2 ?
Les événements d’accès, de visite et d’incident sont journalisés en continu dans des registres immuables, synchronisés NTP et inviolables. Les exports standardisés sont filtrables par personne, zone et période, avec des sommes de contrôle garantissant une chaîne de traçabilité recevable comme preuve par les autorités et les tribunaux. Une requête précise, du type « qui se trouvait dans la cage 7 entre 14 h et 18 h le 14 mars », renvoie une réponse vérifiée en moins de 60 secondes. La préparation des audits passe ainsi de plusieurs jours, voire semaines, de reconstitution manuelle entre systèmes séparés, à un export à la demande depuis une source de preuves unique.
Does this lock us into a single vendor for data centre physical security?
No. The architecture uses standardised interfaces, including OSDP for access hardware, ONVIF for video, MQTT for sensor and IoT events, and REST APIs for identity and system integration. Where standard interfaces exist, integration with existing systems is supported. What stays consolidated is responsibility: one accountable owner for the security outcome, not one proprietary protocol stack. Lock-in comes from systems that cannot exchange data, not from a converged architecture that can.
Cela nous enferme-t-il avec un seul fournisseur pour la sécurité physique du centre de données ?
Non. L’architecture s’appuie sur des interfaces standardisées, notamment OSDP pour les équipements de contrôle d’accès, ONVIF pour la vidéo, MQTT pour les événements capteurs et IoT, ainsi que des API REST pour l’identité et l’intégration système. Là où des interfaces standard existent, l’intégration avec les systèmes existants est prise en charge. Ce qui reste consolidé, c’est la responsabilité : un seul interlocuteur responsable du résultat en matière de sécurité, et non une seule pile de protocoles propriétaires. La dépendance à un fournisseur vient de systèmes qui ne peuvent pas échanger de données, pas d’une architecture convergée capable de le faire.
Comment Primion empêche-t-il le talonnage dans un centre de données ?
L’accès au bâtiment en zone 3 s’appuie sur des sas et des systèmes de verrouillage individuel qui imposent une séparation à deux portes, ne laissant passer qu’une seule personne par cycle. Cela rend le talonnage physiquement impossible au point d’entrée principal. Des portiques rapides équipés de capteurs de détection de talonnage bidirectionnels sont utilisés aux points d’entrée à fort trafic. La logique anti-retour dans prime WebAccess empêche la réutilisation d’un identifiant. La vidéosurveillance dans le sas fournit une vérification d’alarme en temps réel et une documentation légale de chaque entrée.
Avec la solution de Primion, pouvons-nous conserver notre PACS existant ?
Oui, dans un environnement brownfield. Avec Primion, les systèmes de contrôle d’accès physique existants peuvent être connectés dès lors que des interfaces standard sont disponibles, et le déploiement s’effectue en parallèle de l’existant. Pour les nouvelles constructions, une architecture convergée réduit la complexité et l’effort d’audit dès le premier jour. Le bon choix dépend du profil du site, et non d’une migration imposée.
Comment le contrôle d’accès physique s’intègre-t-il avec l’IAM, le SIEM et le système d’alarme incendie (FAS) de l’entreprise ?
Les événements d’accès physique circulent comme une source de données à part entière vers l’identité de l’entreprise et les opérations de sécurité. Les systèmes d’IAM restent l’autorité de référence sur le cycle de vie des utilisateurs, le provisionnement et la révocation étant transmis au PACS via des API documentées. Les flux d’événements structurés passent en syslog. L’architecture réseau utilise du TCP/IP standard, sans surcouche propriétaire nécessaire. Les systèmes de gestion technique du bâtiment (GTC) restent distincts. Lorsque cela est utile, les événements d’accès physique peuvent être exposés à la GTC via des API documentées, mais l’architecture ne prend pas en charge la logique d’automatisation du bâtiment, et la phase 1 se déploie généralement sans perturber un système d’alarme incendie (FAS) existant.
Comment le contrôle d’accès reste-t-il opérationnel en cas de coupure réseau ?
Les décisions d’accès restent fonctionnelles localement, au niveau du contrôleur, lorsque le serveur central ou la liaison LAN/WAN n’est pas disponible. La logique fail-safe et fail-secure est définie par zone : les issues de secours restent toujours déverrouillées par défaut pour la sécurité des personnes, tandis que les baies, cages et zones à haute sécurité restent verrouillées par défaut en cas de panne. Les contrôleurs en périphérie mettent les événements en mémoire tampon localement et se synchronisent avec la plateforme centrale à la reconnexion, ce qui est essentiel pour une exploitation, où l’accès ne peut pas dépendre d’une liaison réseau distante.
Parlons de vos possibilités
La sécurité des centres de données a ses propres exigences : architecture par zones, séparation multi-locataires, conformité réglementaire et résilience en périphérie. Dites-nous sur quoi vous travaillez, et nous vous aiderons à construire la bonne approche.
