NIS2 in de logistiek: 5 stappen naar compliancebewijs
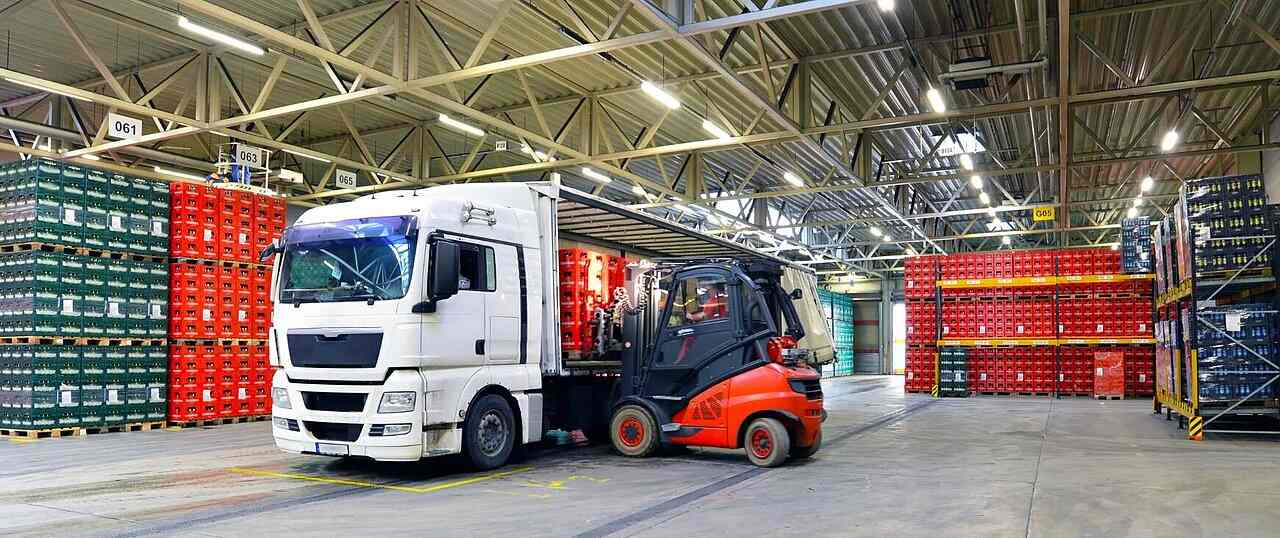
Adviezen over NIS2 in de logistiek beginnen vaak bij IT-systemen: TMS-platformen, API’s en cloudcontracten. De toegangspoort krijgt minder aandacht. Met deze vijf stappen maakt u van toegang tot poort, terrein en laadkade bewijs dat u aan een auditor kunt tonen.
1. Bevestig of NIS2 van toepassing is op uw logistieke site
Ja, als uw organisatie een transportactiviteit uitoefent die NIS2 vermeldt en aan de groottecriteria voldoet. Alleen magazijnopslag is mogelijk geen vermelde activiteit. Elke lidstaat zet NIS2 om in nationaal recht en sommige nationale lezingen zijn beperkter dan andere. Raadpleeg uw nationale wetgeving of vraag het uw juridisch adviseur voordat u beslist.
Uw indeling als essentiële of belangrijke entiteit bepaalt daarna welke verplichtingen en auditverwachtingen gelden. Bevestig dat eerst. Elke volgende stap schaalt daarmee mee.
NIS2 is de EU-richtlijn die verplichtingen voor cyberbeveiligingsrisicobeheer en incidentmelding vastlegt voor essentiële en belangrijke entiteiten. Het NIS2-overzicht van Primion schetst het bredere plaatje.
2. Maak van toegangslezers NIS2-compliancebewijs
Een lezer die toegang registreert, levert niet automatisch compliancebewijs. Het verschil zit in het opvragen. Kunt u op verzoek tonen wie binnenkwam, wanneer en op basis van welke autorisatie, zonder het met de hand te reconstrueren?
Een toegangslog is bewijs als u binnen enkele minuten kunt tonen wie, wanneer en op basis van welke autorisatie. Gebruik dat als toets voor NIS2-auditbewijs uit toegangslogs.
Zolang u het antwoord niet in minuten kunt opvragen in plaats van in dagen, is een poortlezer enkel een gegevensbron. Elke volgende stap hangt hiervan af.
U kunt ook toegangscontrole en bezoekersbeheer combineren om één overzicht te houden van wie er op de site is.
3. Breid NIS2-toezicht op toegang uit naar onderaannemers en vervoerders
NIS2 vraagt entiteiten om risico’s in de toeleveringsketen te beheren. In de logistiek omvat dat ook de fysieke toegang van transporteurs, chauffeurs van onderaannemers en externe vervoerders, niet alleen die van uw eigen personeel. Hoe ver dat reikt, hangt af van uw risicobeoordeling en het nationaal recht.
Een onderaannemer met poorttoegang zonder monitoring is een compliancekloof in een fluohesje. Geef de toegang van vervoerders en onderaannemers dezelfde zichtbaarheid en hetzelfde evaluatieritme als die van uw eigen medewerkers.
4. Maak toegang tot terrein en laadkade op verzoek opvraagbaar
Toegang aan de poort is slechts de eerste grens. Wat er gebeurt zodra een oplegger het terrein, de laadkade (laaddock) of een specifieke laadplaats bereikt, moet aan dezelfde norm voldoen.
Kost het een dag om “Wie was vorige dinsdag aan laadkade 3?” te beantwoorden, dan ontdekt u die kloof pas wanneer een auditor ernaar vraagt. Leg voor gegevens over terrein en laadkade dezelfde norm op als voor de poort: op verzoek opvraagbaar.
Lees hoe Primion voor handel en logistiek poorten, terreinen en laadkades aanpakt.
5. Koppel fysieke incidenten aan uw NIS2-meldklok
Onder artikel 23 van Richtlijn (EU) 2022/2555 begint de meldtermijn te lopen zodra u kennisneemt van een significant incident. Hij wacht niet op het verslag. De termijnen in fasen:
- Vroegtijdige waarschuwing: onverwijld en in elk geval binnen 24 uur nadat u kennis hebt genomen van het incident.
- Incidentmelding: binnen 72 uur nadat u kennis hebt genomen van het incident.
- Eindverslag: binnen een maand na de incidentmelding.
Een geforceerde toegang of een voertuig dat ongeautoriseerd meerijdt aan de poort of op het terrein kan dezelfde klok laten lopen als een cyberincident. Dat geldt wanneer het uw netwerk- en informatiesystemen of diensten raakt. Uw nationale wetgeving bepaalt welke autoriteit de melding ontvangt.
Twee afzonderlijke meldtrajecten, een fysiek en een cyber, kunnen u tijd kosten die u niet hebt. Converged security brengt fysieke, OT- en IT-beveiliging samen. Het is één manier om beide trajecten in één overzicht te krijgen.
Waar begint u?
Deze stappen beginnen niet met nieuwe hardware aan de poort. Ze beginnen ermee dat u wat uw poort al vastlegt behandelt als bewijs, niet als een log dat niemand bekijkt tot er iets misgaat.
Begin deze week met stap twee. Haal het poortlog van vorige week op en meet hoe lang het duurt om te antwoorden: wie kwam dinsdag om 15.00 uur binnen?
Duurt het enkele minuten, dan bent u met NIS2 in de logistiek al een heel eind op weg. Vraagt het een telefoontje en een spreadsheet, dan hebt u uw startpunt gevonden.
Protect what matters. Aan de poort, op het terrein en aan de laadkade.
Ontdek Primion voor handel en logistiek en zie hoe converged security bij uw site past.
Vaak gestelde vragen
Is NIS2 van toepassing op logistieke bedrijven en magazijnbedrijven?
Dat hangt af van uw activiteit, uw omvang en uw nationale wetgeving. NIS2 vermeldt bepaalde transportactiviteiten en alleen magazijnopslag is mogelijk niet vermeld. Elke lidstaat zet NIS2 zelf om en sommige nationale lezingen zijn beperkter. Loop stap één na en bevestig het daarna bij uw juridisch adviseur.
Dekt NIS2 fysieke poorttoegang, of alleen IT-systemen?
Gedeeltelijk wel. Artikel 21 van Richtlijn (EU) 2022/2555 vraagt om risicobeheersmaatregelen op basis van een benadering die alle gevaren omvat. Die benadering beschermt netwerk- en informatiesystemen en hun fysieke omgeving. Toegang tot poort, terrein en laadkade valt binnen het bereik waar die toegang deze systemen beschermt. Lees meer over wat NIS2 betekent voor uw fysieke toegangscontrole.
Moeten onderaannemers en vervoerders onder hetzelfde toezicht op toegang vallen als ons eigen personeel?
Houd er rekening mee. NIS2 vraagt entiteiten om risico’s in de toeleveringsketen te beheren en vervoerders met fysieke toegang maken deel uit van dat risico. De exacte reikwijdte hangt af van uw risicobeoordeling en het nationaal recht. Geef de toegangsrechten van vervoerders en onderaannemers dezelfde zichtbaarheid en evaluatiecyclus als die van uw eigen personeel.
Hebben we nieuwe hardware aan de poort nodig om aan deze eisen te voldoen?
Meestal niet. Uw lezers en logs leggen de gegevens vaak al vast. De kloof zit doorgaans in het opvragen: een specifiek toegangsrecord op verzoek kunnen voorleggen.
Andere artikelen
NIS2 in de logistiek: 5 stappen naar compliancebewijs
Primion Cloud: waarom de verhuizing naar Europa meer is dan alleen een verandering van locatie
Primion toont op GATE FUTURE 2026 hoe moderne luchthavens de toegang in realtime kunnen beheren
Een menselijke firewall opbouwen, duizenden doordachte micro-beslissingen
De verborgen kosten van legacy-toegangscontrolesystemen