NIS2 dans la logistique : 5 étapes, des lecteurs de portail aux preuves de conformité
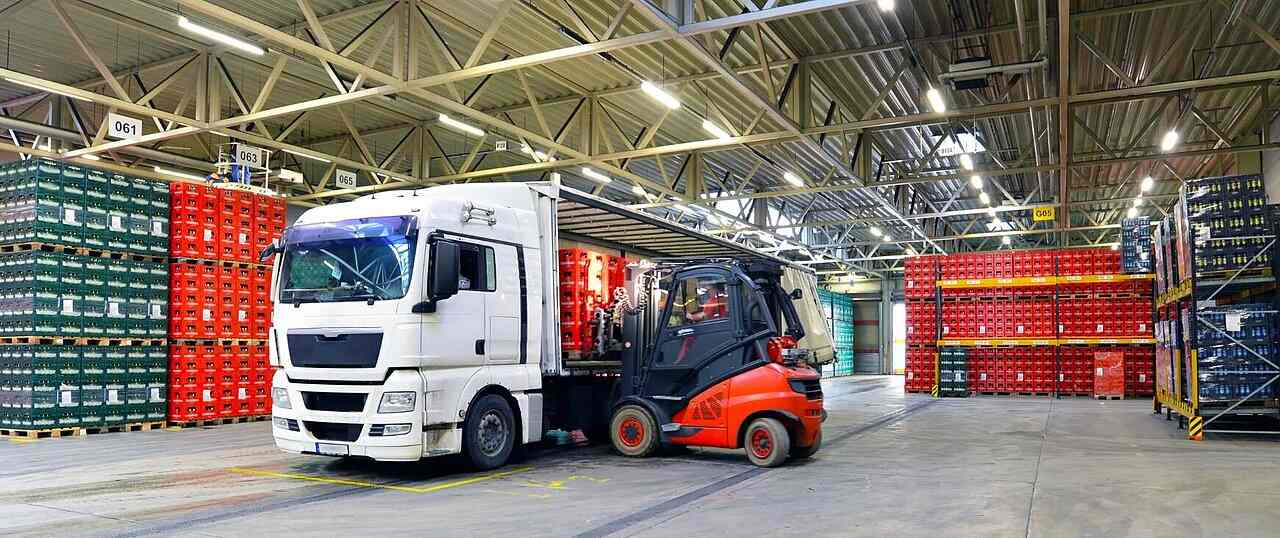
Les conseils sur NIS2 dans la logistique partent souvent des systèmes informatiques : plateformes TMS, API et contrats cloud. Le portail d’entrée reçoit moins d’attention. Ces cinq étapes transforment les accès au portail, à la cour et au quai de chargement en preuves que vous pouvez présenter à un auditeur.
1. Vérifiez si NIS2 s’applique à votre site logistique
Oui, si votre organisation exerce une activité de transport que NIS2 énumère et qu’elle atteint ses critères de taille. L’entreposage seul n’est peut-être pas une activité listée. Chaque État membre transpose NIS2 dans son droit national, et certaines lectures nationales sont plus restrictives que d’autres. Vérifiez votre droit national, ou demandez conseil à votre conseiller juridique, avant de trancher.**
Votre classification comme entité essentielle ou importante détermine ensuite les obligations et les attentes d’audit qui s’appliquent. Confirmez-la d’abord. Chaque étape suivante en dépend.
NIS2 est la directive européenne qui fixe des obligations de gestion des risques de cybersécurité et de notification des incidents pour les entités essentielles et importantes. Le panorama NIS2 de Primion en couvre le contexte plus large.
2. Transformez les lecteurs de portail en preuves de conformité NIS2
Un lecteur qui enregistre les entrées ne produit pas automatiquement des preuves de conformité. La différence tient à la récupération. Pouvez-vous montrer, sur demande, qui est entré, quand et sur quelle autorisation, sans tout reconstituer à la main ?
Un journal de portail devient une preuve quand vous pouvez dire qui, quand et sur quelle autorisation en quelques minutes. Faites-en votre test pour les preuves d’audit NIS2 issues des journaux d’accès.
Tant que la réponse prend des jours et non des minutes, un lecteur de portail reste une simple source de données. Chaque étape suivante en dépend.
Vous pouvez aussi associer contrôle d’accès et gestion des visiteurs pour garder une vue unique de qui se trouve sur site.
3. Étendez la supervision des accès NIS2 aux sous-traitants et aux transporteurs
NIS2 demande aux entités de gérer les risques de sécurité de leur chaîne d’approvisionnement. Pour la logistique, cela inclut l’accès physique des transporteurs routiers, des chauffeurs sous-traitants et des transporteurs tiers, pas seulement celui de vos propres équipes. La portée dépend de votre analyse de risques et du droit national.
Un sous-traitant dont l’accès au portail n’est pas supervisé est une faille de conformité en gilet haute visibilité. Donnez aux accès des transporteurs et des sous-traitants la même visibilité et le même rythme de revue qu’à ceux de vos propres équipes.
4. Rendez les accès à la cour et au quai de chargement récupérables à la demande
L’accès au portail n’est que la première limite. Ce qui se passe quand une remorque arrive dans la cour, au quai de chargement (la rampe) ou à une porte de quai précise doit répondre au même niveau d’exigence.
Si répondre à la question « qui était au quai 3 mardi dernier ? » prend une journée, vous ne verrez cette lacune que le jour où un auditeur la posera. Appliquez aux données de la cour et du quai la même exigence de disponibilité à la demande qu’au portail.
Découvrez comment Primion pour la logistique et la distribution aborde les portails, les cours et les rampes.
5. Reliez les incidents physiques à votre délai de notification NIS2
Selon l’article 23 de la directive (UE) 2022/2555, le délai de notification court dès que vous avez connaissance d’un incident important. Il n’attend pas la rédaction du rapport. Les délais échelonnés sont les suivants :
- Alerte précoce : sans retard injustifié, et en tout état de cause dans les 24 heures suivant la prise de connaissance.
- Notification d’incident : dans les 72 heures suivant la prise de connaissance.
- Rapport final : dans un délai d’un mois après la notification de l’incident.
Une effraction ou un véhicule qui suit un autre sans autorisation au portail ou dans la cour peut alimenter le même délai qu’un cyberincident. C’est le cas lorsque l’événement affecte vos réseaux et systèmes d’information ou vos services. Le droit national détermine l’autorité qui reçoit la notification.
Deux circuits de notification distincts, l’un physique et l’autre cyber, peuvent vous coûter un temps que vous n’avez pas. La sécurité convergée physique et cyber unifie la sécurité physique, OT et IT. C’est une façon de réunir les deux circuits dans une seule vue.
Par où commencer
Ces étapes ne commencent pas par du nouveau matériel de portail. Elles commencent par traiter ce que votre portail capture déjà comme des preuves, et non comme un journal que personne ne consulte avant qu’un problème survienne.
Commencez par l’étape 2, cette semaine. Extrayez le journal du portail de la semaine dernière et chronométrez le temps nécessaire pour répondre : qui est entré mardi à 15 h ?
Si cela prend quelques minutes, vous avez fait l’essentiel du chemin sur NIS2 dans la logistique. Si cela demande un appel téléphonique et un tableur, vous tenez votre point de départ.
Protect what matters, au portail, dans la cour et sur la rampe
Découvrez Primion pour la logistique et la distribution et voyez comment la sécurité convergée s’intègre à votre site.
Foire aux questions
NIS2 s’applique-t-elle aux entreprises de logistique et d’entreposage ?
Cela dépend de votre activité, de votre taille et de votre droit national. NIS2 énumère certaines activités de transport, et l’entreposage seul n’est peut-être pas listé. Chaque État membre transpose NIS2 lui-même, et certaines lectures nationales sont plus restrictives. Vérifiez l’étape 1, puis confirmez avec votre conseiller juridique.
NIS2 couvre-t-elle l’accès physique au portail, ou seulement les systèmes informatiques ?
En partie, oui. L’article 21 de la directive (UE) 2022/2555 demande des mesures de gestion des risques fondées sur une approche « tous risques ». Cette approche protège les réseaux et systèmes d’information ainsi que leur environnement physique. L’accès au portail, à la cour et au quai relève du périmètre dès lors qu’il protège ces systèmes. Lisez-en plus sur ce que NIS2 signifie pour le contrôle d’accès physique.
Les sous-traitants et les transporteurs doivent-ils faire l’objet de la même supervision des accès que nos propres équipes ?
Prévoyez-le. NIS2 demande aux entités de gérer les risques de sécurité de la chaîne d’approvisionnement, et les transporteurs qui ont un accès physique font partie de ce risque. La portée exacte dépend de votre analyse de risques et du droit national. Donnez aux identifiants des transporteurs et des sous-traitants la même visibilité et le même cycle de revue qu’à ceux de vos propres équipes.
**Faut-il du nouveau matériel de portail pour répondre à ces exigences ?
En général, non. Vos lecteurs et vos journaux capturent souvent déjà les données. La lacune se situe généralement dans la récupération : produire un enregistrement d’accès précis à la demande.
Autres articles
NIS2 dans la logistique : 5 étapes, des lecteurs de portail aux preuves de conformité
Primion Cloud : pourquoi la migration vers l’Europe va bien au-delà d’un simple changement de localisation
Primion montre à GATE FUTURE 2026 comment les aéroports modernes peuvent gérer les accès en temps réel
Construire un pare-feu humain, des milliers de micro-décisions réfléchies
Les coûts cachés des systèmes de contrôle d’accès hérités
